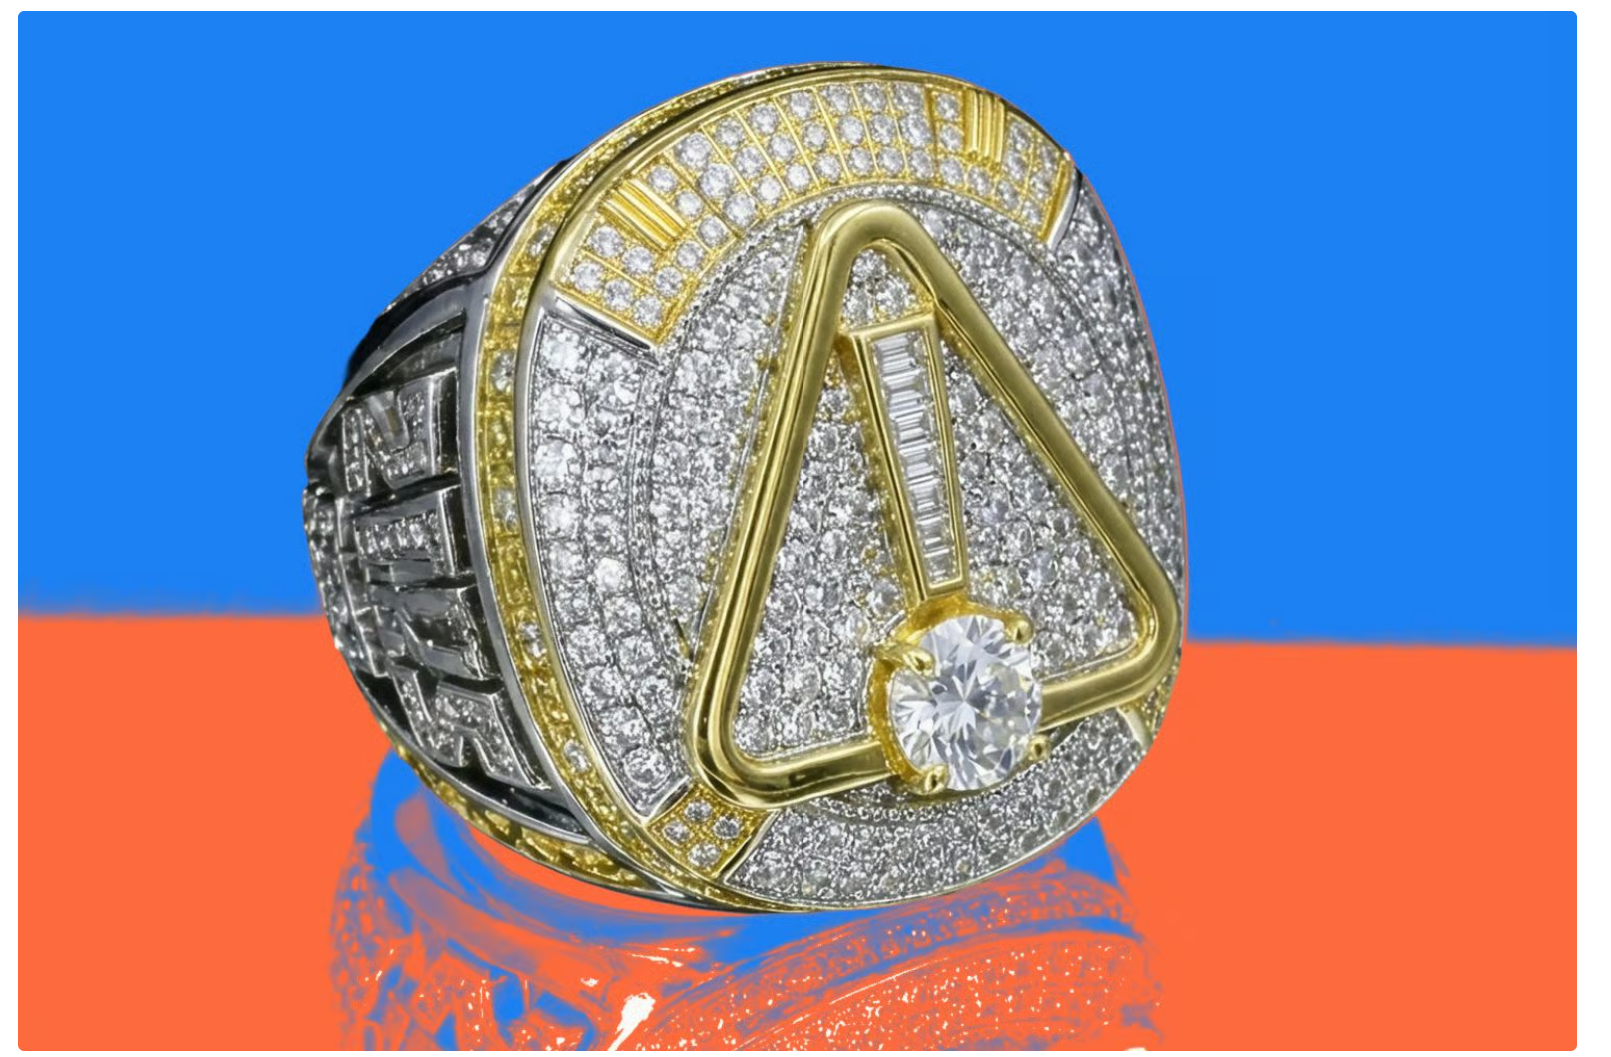

مجرد خدعة! حلوى أو خدعة؟ كما يتناسب مع الهالوين في نهاية أكتوبر. أرسلت شركة MSG اختبار تصيد احتيالي لها بوعد مزيف بخاتم بطولة نيكس.
وش الحكاية؟ 🤔 ماديسون سكوير غاردن استخدم اختبار تصيد المعلومات لتوعية الموظفين بأمن المعلومات. تحت رعاية شركة MSG (مجموعة مستقلة متخصصة في حلول تكنولوجيا المعلومات)
كيف؟ 😂🖥️
الملعب المستضيف لمباريات كرة السلة والهوكي، والذي شهد حفل زفاف تايلور سويفت، رسل بريد إلكتروني إلى الموظفين في سبتمبر/أيلول، يخبرهم عن فرصة الحصول على خواتم بطولة فريق نيويورك نيكس لكرة السلة، بالتأكيد اﻹيميل كان خدعة! تم تحويل كل اﻷشخاص بضغطة زر إلى المفاجأة الكبرى: حضور دورة تدريبية في الأمن السيبراني!
من له حيلة فليحتال: 🦊💍
تُمنح خواتم البطولة بالعادة إلى أعضاء الفريق والإدارة، وفي بعض المرات زيادة بالشيم والكرم يتم منح الموظفين اﻹضافيين. بعدما انتشر الموضوع في لحظة بين حماسة الجمهور والثقة بين الموظفين، شارك متحدث باسم مجموعة MSG أن الشركة ستقدم أكثر من 275 خاتم تذكاري لفريق نيويورك نيكس، وإن هذه هي الخطة من البداية.
الصورة الكبرى:
تُعتبر عمليات محاكاة التصيد الاحتيالي موضوع نقاش بين الشركات المهتمة بالأمن السيبراني، يتفق البعض كونها غير فعالة. ففي عام 2024، ناقش مدير أمن جوجل مات لينتون ضرر هذه الخطوة. تكرار اختبارات ومحاولات خداع الموظفين قد يؤدي إلى ضعف الثقة والكسل عند حدوث تهديدات حقيقية. وفي دراسة حديثة أظهرت النتائج عدم وجود علاقة بين التدريب على الأمن السيبراني واحتمالية الوقوع ضحية لهجمات البريد الإلكتروني.
ختامًا: 👩🏻💻
انتبه! خلك فطين، ولا تضغط على كل رابط يوصلك قبل ما تتأكد من فحص هيئة اﻷمن السيبراني (حصين) لكافة الروابط والملفات.